# Clés SSH et jetons
> Ce qui ouvre le SFTP, et ce qui ouvre l'API.
L'icône **Clé** du rail porte deux choses différentes, qu'on confond souvent.
| | Clé SSH | Jeton d'API |
| --- | --- | --- |
| Ouvre | Le **SFTP** de tes services | L'**API** et le CLI |
| Forme | Une paire publique/privée | Une chaîne `ark_…` |
| Ce que tu donnes à Arkya | La clé **publique** | Rien, c'est nous qui l'émettons |
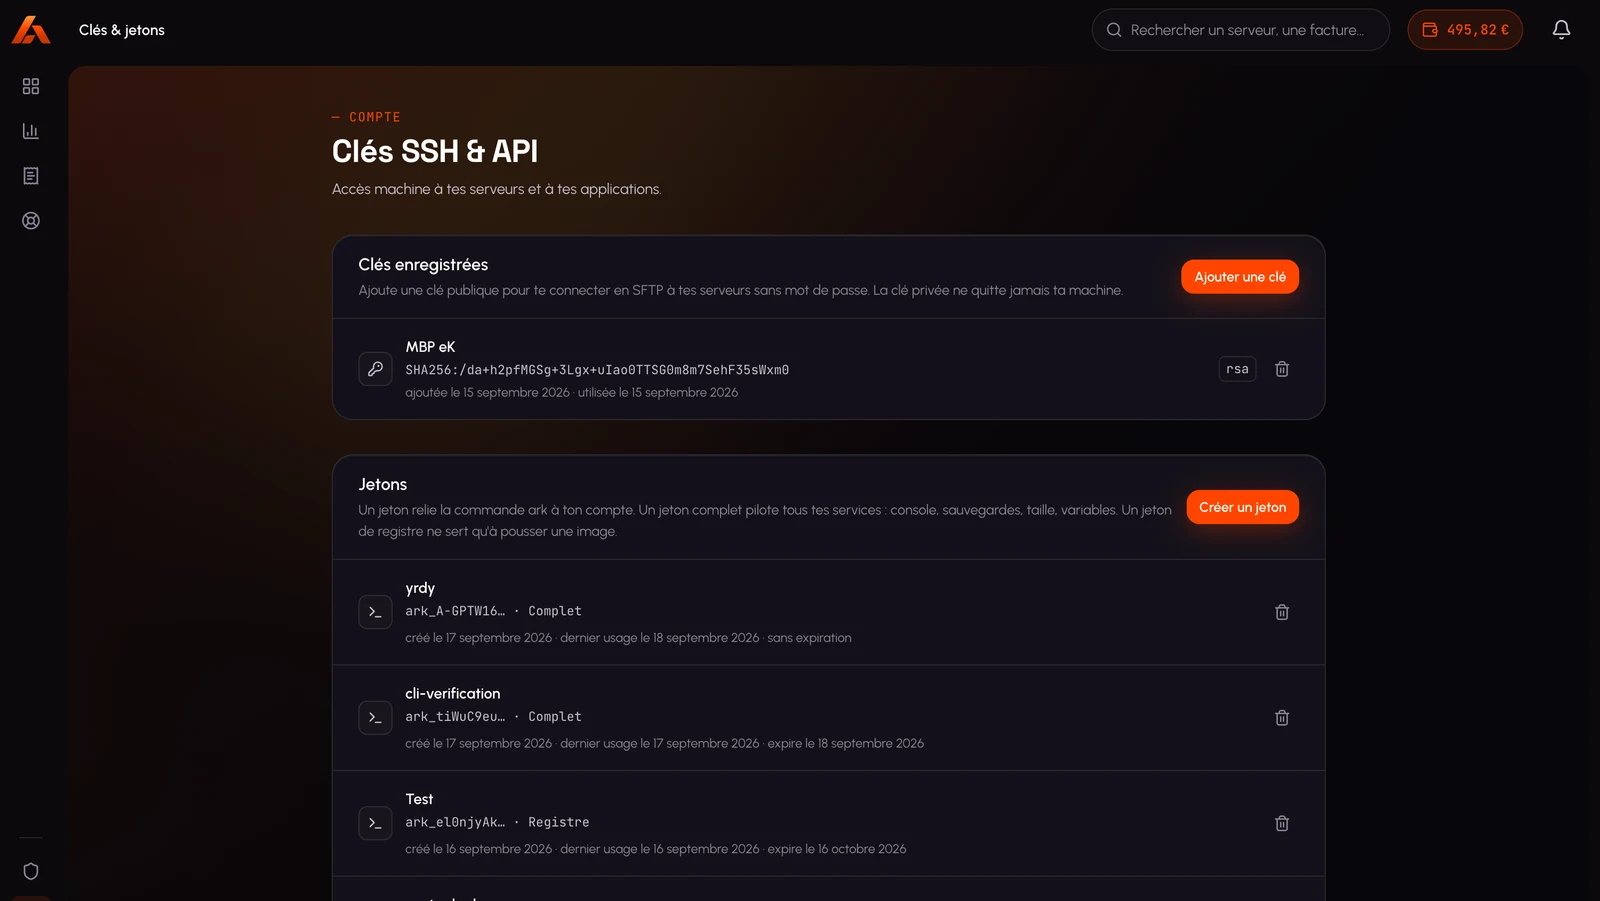 ## Clés SSH
Colle le contenu de ton fichier `.pub` — jamais la clé privée. Types acceptés :
`ssh-ed25519`, `ecdsa` et `ssh-rsa` à partir de 2048 bits.
Une clé posée ici ouvre le SFTP de **tous** tes services, sans mot de passe. La liste
montre son empreinte et sa dernière utilisation : une clé jamais servie se supprime sans
regret.
Pour un serveur de CI, crée une clé dédiée plutôt que de réutiliser celle de ton poste.
Le jour où tu la révoques, tu ne casses que le pipeline.
## Jetons d'API
Le bouton **Créer un jeton** demande un nom et une portée.
| Portée | Ce qu'elle ouvre |
| --- | --- |
| **Complète** | Tout ce que fait l'espace client : services, projets, facturation en lecture |
| **Registre** | Seulement le registre d'images et les applications — de quoi faire un `ark deploy`, rien d'autre |
Le secret s'affiche **une seule fois**, à la création. Il n'est stocké nulle part en clair
chez nous : si tu le perds, révoque et recrée.
Pour une CI, prends un jeton **Registre** : il pousse des images sans pouvoir supprimer un
service. Pour un outil maison qui pilote tes services, il faut la portée complète.
La liste montre le préfixe, la date de création et la dernière utilisation. Révoquer un
jeton le coupe immédiatement.